Хакери оставиха френски супермаркети без охлаждане
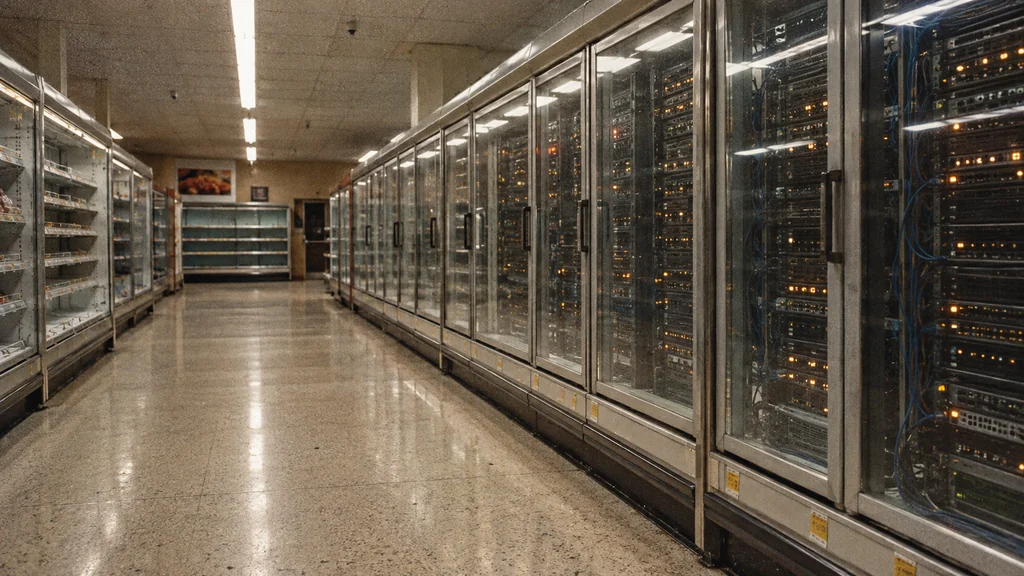
Across France, a command to refrigeration controllers empties supermarket shelves.
Композиция на изображението · tobriefВ нощта на 11 срещу 12 октомври нападатели проникнали в компютрите, които управляват охлаждането във френски супермаркети. На сутринта служителите заварили пресни и замразени храни, които вече не можели да продават (Euronews). Само Intermarché и свързаната с нея верига Netto съобщили за най-малко 300 засегнати магазина (AFP via TV5Monde). Засега няма публично обяснение как нападателите са проникнали в системите.
Как хладилникът получава команда да се затопли
В големия супермаркет десетки хладилни витрини и фризери се управляват от един централен компютър. Danfoss, датският производител на засегнатите контролери, описва системите AK-SM като място, където техниците променят настройките, графиците и алармите, включително от разстояние през браузър (Danfoss). Това е нещо като централен термостат за целия магазин, до който инженер по поддръжката може да получи достъп отвън.
Една от функциите на системата е размразяването. По тръбите в охладителните серпентини постепенно се натрупва лед. За кратко системата ги затопля, за да стопи скрежа — както при домашен фризер, но автоматично и за кратко.
Търговците съобщили, че нападателите задействали този цикъл в оборудването им, като зададената температура достигала 50 °C (BFMTV). Това е команда към контролера за температурата на серпентината. Тя не показва до колко се е затоплила опаковка с пилешко месо на рафта.
За храната е по-важно колко дълго охлаждането е било прекъснато. Les Mousquetaires, компанията майка на Intermarché, съобщила на Reuters, че оборудването в първоначална група от около 150 магазина останало топло приблизително шест часа (Reuters via Boursorama). След толкова дълго прекъсване магазинът не може да гарантира какво се е случило със стоката във витрините и я изхвърля. Председателят на групата Тиери Котияр оценил загубите на десетки милиони евро за един ден (BFMTV). Това е първоначална оценка, а не окончателно изчислена сума.
Стотици магазини, но точен общ брой няма
Броят на засегнатите обекти нараствал през понеделник. В по-късно съобщение AFP посочила, че проблемът е обхванал над 100 магазина на Coopérative U (AFP). Carrefour съобщила на Reuters за 80 засегнати магазина, а при Monoprix били засегнати около 5 % от общо приблизително 490 обекта (Reuters).
E.Leclerc потвърди прекъсвания в няколко магазина след атака срещу доставчик на хладилно оборудване. Metro съобщи, че е бил атакуван външен доставчик. Двете компании не посочиха брой обекти (Le Monde). Някои вериги не дават данни, а други променят оценките си в течение на деня. Затова засега няма надежден общ брой за Франция.
Входът в системите остава неизвестен
Френският екип за реакция при киберинциденти CERT-FR съобщил за множество компрометирани контролери Danfoss AK-SM и AK-SC. Екипът предупредил, че достъпът до техните управляващи екрани от публичния интернет противоречи на добрите практики за сигурност (CERT-FR).
Според Danfoss повечето засегнати устройства са по-стари модели, които вече не получават актуализации за сигурност. При някои засегнати по-нови устройства вграденият софтуер, известен като фърмуер, не бил актуален (Cooling Post). Компанията съобщила на датската агенция Ritzau, че собствените ѝ информационни системи не са засегнати (Ritzau via DKNyt).
Изследователи по киберсигурност са проучвали това оборудване и преди. Екипът на Claroty показал как уязвимости в модел контролер на Danfoss могат да позволят на нападател да промени работата на хладилната система. При сканиране екипът открил 2 765 управляващи екрана от този тип, достъпни онлайн (Claroty Team82). Няма публични данни тези конкретни уязвимости да са били използвани във Франция.
Прокуратурата в Париж започна разследване, за да установи броя на пострадалите и дали изхвърлената храна и съобщенията за пожари са последица от атаката (France 24/AFP). Според източник, близък до премиера и цитиран от Franceinfo, националната киберагенция ANSSI открила уязвимост в софтуера на датския доставчик и търсела други изложени на риск френски компании (Franceinfo).
Засегнатите магазини потвърждават щетите по рафтовете си. Начинът, по който нападателите са проникнали, все още не е доказан публично; разследването на прокуратурата и проверката на ANSSI трябва да изяснят това. Междувременно всеки магазин с такъв контролер има основание да провери дали управляващият му панел е достъпен от интернет.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication