Des hackers font dégivrer les frigos
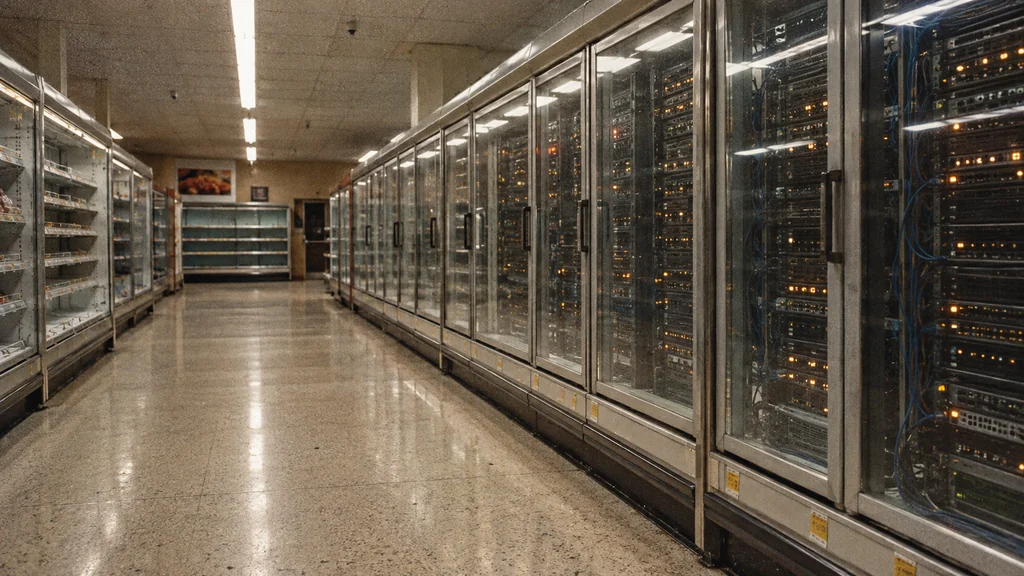
Across France, a command to refrigeration controllers empties supermarket shelves.
Composition d image · tobriefDans la nuit du 11 au 12 octobre, une cyberattaque a touché les systèmes frigorifiques de plusieurs enseignes françaises. Intermarché et Netto comptent au moins 300 magasins concernés ; l’accès utilisé reste inconnu.
Les équipes ont découvert à leur arrivée des produits frais et surgelés qu’elles ne pouvaient plus vendre (Euronews). Intermarché et sa chaîne sœur Netto recensent à elles seules au moins 300 magasins touchés (AFP via TV5Monde). Personne n’a encore expliqué publiquement comment les pirates ont pénétré les systèmes.
Comment un système frigorifique peut se mettre à chauffer
Un grand supermarché compte des dizaines de vitrines réfrigérées et de congélateurs, pilotés par un ordinateur de supervision. Danfoss, le fabricant danois des contrôleurs concernés, décrit ses « system managers » AK-SM comme des outils permettant aux techniciens de modifier les réglages, les horaires et les alertes, y compris à distance depuis un navigateur web (Danfoss). C’est le tableau de commande central du magasin, auquel un technicien de maintenance peut accéder à distance.
Ce système gère notamment le dégivrage. Les serpentins, ces tuyaux métalliques froids à l’intérieur des vitrines, se couvrent peu à peu de glace. Le système les réchauffe brièvement pour faire fondre le givre, comme dans un congélateur domestique, mais de manière automatique et pendant une courte durée.
Les enseignes ont indiqué que les pirates avaient déclenché ce cycle sur leurs équipements, avec des réglages qui auraient atteint 50 °C (BFMTV). Ce chiffre correspond à une consigne entrée dans le contrôleur : il indique la température visée par le système de chauffage du serpentin, pas celle qu’un paquet de poulet a nécessairement atteinte sur l’étagère.
Pour les aliments, la durée de l’interruption compte davantage. Le groupe Les Mousquetaires, maison mère d’Intermarché, a déclaré à Reuters que les équipements d’une première série d’environ 150 magasins étaient restés en chauffe pendant près de six heures (Reuters via Boursorama). Après une interruption du froid aussi longue, le magasin ne peut plus garantir les conditions de conservation des produits : les stocks doivent donc être jetés. Le président du groupe, Thierry Cotillard, a évalué les pertes à des dizaines de millions d’euros en une journée (BFMTV). Il s’agit d’une première estimation, qui n’a pas été auditée.
Des centaines de magasins, sans bilan national fiable
Le nombre de magasins touchés a augmenté au fil de la journée de lundi. Dans une dépêche publiée plus tard, l’AFP a fait état de plus de 100 magasins concernés chez Coopérative U (AFP). Carrefour a déclaré à Reuters que 80 de ses magasins avaient été touchés ; chez Monoprix, la proportion serait d’environ 5 % sur quelque 490 magasins (Reuters).
E.Leclerc a confirmé des perturbations dans plusieurs magasins, liées à une attaque contre un fournisseur de systèmes frigorifiques. Metro a indiqué qu’un prestataire extérieur avait lui aussi été attaqué. Aucune des deux enseignes n’a donné de chiffre (Le Monde). Certaines chaînes ne communiquent pas leurs données, tandis que d’autres les révisent au fil de la journée : aucun bilan national fiable n’est donc disponible pour l’instant.
Une voie d’accès encore inconnue
L’équipe française d’intervention d’urgence en cybersécurité, CERT-FR, a signalé de nombreuses compromissions de contrôleurs Danfoss AK-SM et AK-SC. Elle a rappelé que laisser leurs interfaces de gestion accessibles depuis l’Internet public contrevient aux bonnes pratiques (CERT-FR).
Danfoss a indiqué que la plupart des équipements touchés étaient d’anciens modèles qui ne reçoivent plus de mises à jour de sécurité. Sur les modèles plus récents concernés, le logiciel intégré, appelé micrologiciel, n’était pas à jour (Cooling Post). L’entreprise a aussi déclaré à l’agence danoise Ritzau que ses propres systèmes informatiques n’avaient pas été touchés (Ritzau via DKNyt).
Des chercheurs en sécurité avaient déjà étudié ces équipements. L’équipe de Claroty a montré que des failles dans un modèle de contrôleur Danfoss pouvaient permettre à un pirate de modifier le fonctionnement du système frigorifique. Son analyse a repéré 2 765 interfaces de gestion de ce type accessibles en ligne (Claroty Team82). Aucune source publique ne montre que ces failles précises ont été exploitées en France.
Le parquet de Paris a ouvert une enquête pour recenser les victimes et déterminer si les aliments détériorés et les incendies signalés sont liés à l’attaque (France 24/AFP). Selon une source proche du Premier ministre, l’Agence nationale de la sécurité des systèmes d’information (ANSSI) aurait découvert une vulnérabilité dans le logiciel du fournisseur danois et chercherait d’autres entreprises françaises exposées (Franceinfo).
Les dommages constatés dans les magasins sont nombreux, mais le mode d’intrusion reste à établir. Le parquet et l’ANSSI doivent encore préciser comment les pirates ont accédé aux systèmes. En attendant leurs conclusions, les magasins équipés de ces contrôleurs ont intérêt à vérifier si leurs interfaces sont accessibles depuis l’extérieur.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication