Hacker fanno scongelare i frighi dei supermercati francesi
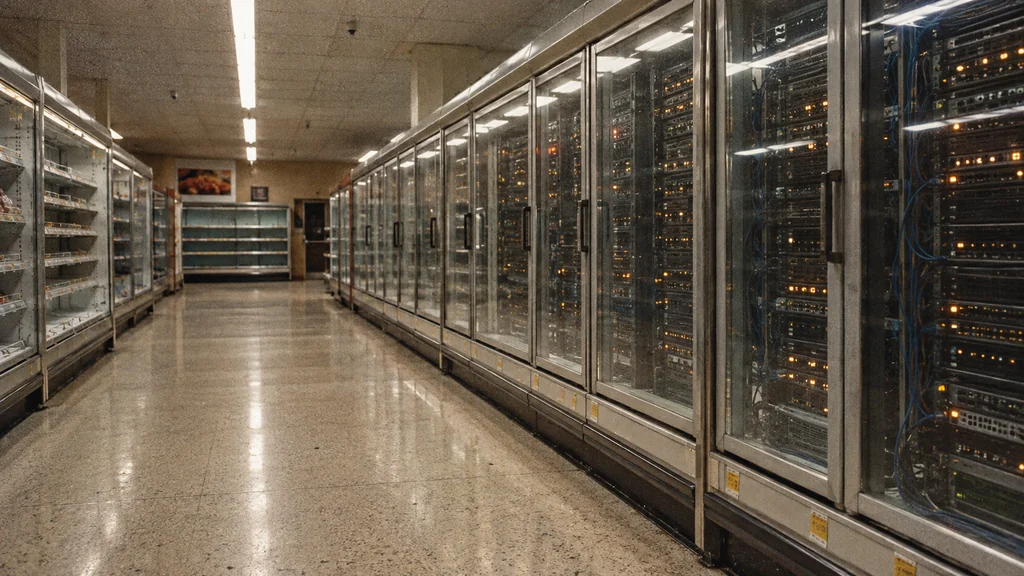
Across France, a command to refrigeration controllers empties supermarket shelves.
Composizione immagine · tobriefNella notte tra domenica 11 e lunedì 12 ottobre, gli intrusi hanno raggiunto i computer che controllano la refrigerazione nei supermercati francesi. Al mattino, il personale ha trovato alimenti freschi e surgelati che non poteva più vendere (Euronews). Solo Intermarché e la catena sorella Netto hanno contato almeno 300 punti vendita colpiti (AFP via TV5Monde); finora, però, nessuno ha spiegato pubblicamente come siano entrati gli aggressori.
Come si fa scaldare un frigorifero
Un grande supermercato gestisce decine di banchi refrigerati e congelatori, coordinati da un unico computer di supervisione. Danfoss, l’azienda danese che produce i controllori coinvolti, descrive i propri «system manager» AK-SM come il punto da cui i tecnici possono modificare impostazioni, programmi e allarmi, anche a distanza tramite browser (Danfoss). È come un termostato centrale per tutto il negozio, accessibile anche da remoto a chi si occupa della manutenzione.
Tra le funzioni gestite dal sistema c’è lo sbrinamento. Le serpentine di raffreddamento, i tubi metallici freddi all’interno di ciascun banco, col tempo si ricoprono di ghiaccio. Per scioglierlo, il sistema le riscalda brevemente: è lo stesso principio dello sbrinamento di un congelatore domestico, ma in automatico e per poco tempo.
I rivenditori hanno riferito che gli intrusi hanno imposto questo ciclo alle apparecchiature, con impostazioni che sarebbero arrivate fino a 50 °C (BFMTV). Il dato indica la temperatura impostata nel controllore: è il valore che il riscaldamento deve raggiungere sulla serpentina, non la temperatura effettivamente toccata da una confezione di pollo sullo scaffale.
Per gli alimenti conta soprattutto la durata. Les Mousquetaires, il gruppo che controlla Intermarché, ha detto a Reuters che le apparecchiature di un primo gruppo di circa 150 negozi sono rimaste calde per circa sei ore (Reuters via Boursorama). Se il raffreddamento si interrompe così a lungo, il negozio non può più garantire le condizioni in cui sono stati conservati i prodotti e deve quindi gettare le scorte. Thierry Cotillard, presidente del gruppo, ha stimato perdite per decine di milioni di euro in un solo giorno (BFMTV): una prima valutazione, non un conto verificato.
Centinaia di negozi, nessun totale certo
Lunedì il numero dei punti vendita colpiti ha continuato a salire. In un successivo dispaccio, AFP ha riferito che Coopérative U aveva registrato problemi in oltre 100 negozi (AFP). Carrefour ha detto a Reuters che l’attacco ha coinvolto 80 punti vendita; per Monoprix, invece, ha riguardato circa il 5% dei suoi circa 490 negozi (Reuters).
E.Leclerc ha confermato disservizi in diversi punti vendita dovuti a un attacco contro un fornitore di sistemi di refrigerazione; anche Metro ha detto che è stato colpito un fornitore esterno. Nessuna delle due catene ha fornito un numero (Le Monde). Alcune catene non hanno comunicato i dati, altre li hanno aggiornati nel corso della giornata: per ora, quindi, non esiste un totale nazionale attendibile.
La porta d’ingresso ancora da individuare
La squadra francese per le emergenze informatiche, CERT-FR, ha segnalato numerose compromissioni di controllori Danfoss AK-SM e AK-SC. Ha avvertito che lasciare le schermate di gestione accessibili da internet è contrario alle buone pratiche di sicurezza (CERT-FR).
Danfoss ha dichiarato che la maggior parte delle unità coinvolte appartiene a modelli più vecchi, che non ricevono più aggiornamenti di sicurezza. Tra quelle più recenti, il software integrato, detto firmware, non era aggiornato (Cooling Post). Alla danese Ritzau, l’azienda ha detto che i propri sistemi informatici non sono stati colpiti (Ritzau via DKNyt).
In passato, alcuni ricercatori di sicurezza avevano già esaminato queste apparecchiature. Il gruppo Team82 di Claroty ha mostrato come alcune vulnerabilità di un modello di controllore Danfoss potessero consentire a un aggressore di manomettere la refrigerazione; una scansione ha individuato 2.765 schermate di gestione di questo tipo accessibili online (Claroty Team82). Nessuna fonte pubblica dimostra che in Francia siano state sfruttate proprio quelle vulnerabilità.
La procura di Parigi ha aperto un’inchiesta per quantificare le vittime e accertare se gli alimenti deteriorati e gli incendi segnalati siano una conseguenza dell’attacco (France 24/AFP). Secondo una fonte vicina al primo ministro, l’agenzia nazionale per la sicurezza informatica ANSSI ha individuato una vulnerabilità nel software del fornitore danese e sta cercando altre aziende francesi esposte (Franceinfo).
Le merci rovinate sugli scaffali di centinaia di negozi confermano i danni. La via d’ingresso resta da provare: spetta alla procura e all’ANSSI fare chiarezza. Finché non renderanno pubblici i risultati, chiunque gestisca negozi con questi controllori ha motivo di verificare se il proprio sistema di gestione sia raggiungibile dall’esterno.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication