Hackere tvang franske supermarkeder til at afrime
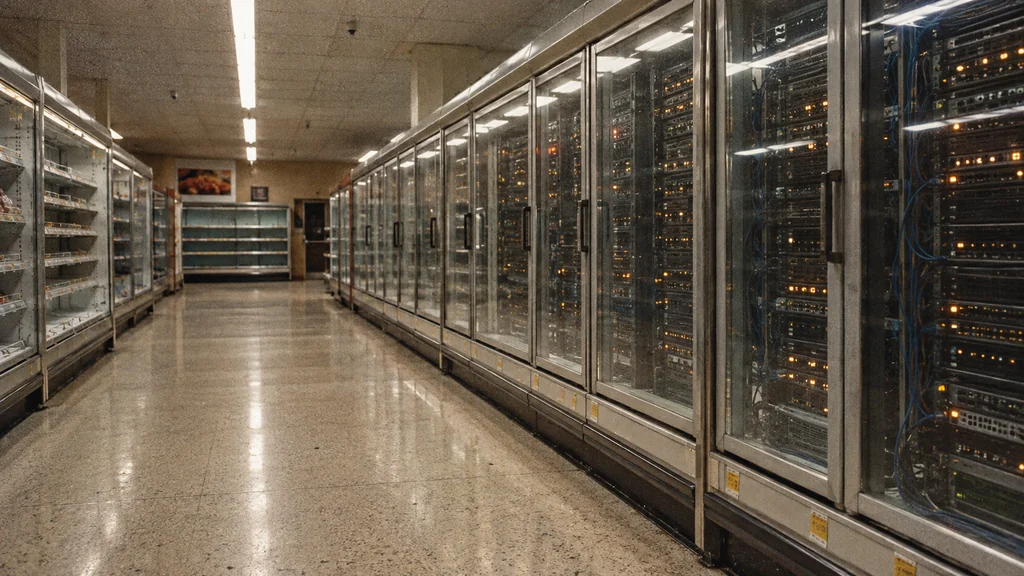
Across France, a command to refrigeration controllers empties supermarket shelves.
Billedkomposition · tobriefNatten mellem søndag den 11. og mandag den 12. oktober fik uvedkommende adgang til de computere, der styrer kølingen i franske supermarkeder. Da medarbejderne mødte ind, stod de med fersk- og frostvarer, som butikkerne ikke længere kunne sælge (Euronews). Intermarché og søsterkæden Netto meldte tilsammen om angreb i mindst 300 butikker (AFP via TV5Monde), men ingen har endnu offentligt forklaret, hvordan angriberne kom ind.
Sådan får et køleanlæg besked på at varme op
Et stort supermarked har snesevis af kølemontre og frysere, som styres samlet af én computer. Danfoss, den danske producent af de berørte styreenheder, beskriver sine AK-SM-systemmanagere som stedet, hvor teknikere ændrer indstillinger, tidsplaner og alarmer – også via en webbrowser på afstand (Danfoss). I praksis er det butikkens centrale termostatpanel, som en servicetekniker også kan åbne på afstand.
En af de rutiner, panelet styrer, er afrimning. Kølespiralerne, de kolde metalrør inde i hver montre, rimer gradvist til. Anlægget varmer dem kortvarigt op for at smelte isen – som når man afrimer en fryser derhjemme, bare automatisk og i kortere tid.
Detailkæderne oplyste, at angriberne tvang anlæggenes afrimning i gang, og at indstillingerne ifølge meldingerne blev sat helt op til 50 °C (BFMTV). Tallet er en instruktion, der blev tastet ind i styreenheden. Det angiver, hvilken temperatur varmelegemet skal forsøge at nå ved kølespiralen, og er ikke nødvendigvis den temperatur, en pakke kylling på hylden nåede.
For fødevarerne var varigheden vigtigere. Les Mousquetaires, Intermarchés moderselskab, oplyste Reuters, at anlæg i den første gruppe på omkring 150 butikker stod varme i cirka seks timer (Reuters via Boursorama). Når kølingen har været afbrudt så længe, kan butikken ikke længere stå inde for varerne i montren, og lageret må kasseres. Koncernformand Thierry Cotillard anslog tabene til et tocifret millionbeløb i euro på én dag, oplyser BFMTV (BFMTV). Det er et foreløbigt skøn, ikke et revideret regnskab.
Hundredvis af butikker, men intet sikkert samlet tal
Antallet voksede i løbet af mandagen. I en senere melding oplyste AFP, at mere end 100 butikker under Coopérative U var berørt (AFP). Carrefour fortalte Reuters, at 80 af kædens butikker var ramt, og at det samme gjaldt omkring 5 procent af Monoprix’ cirka 490 butikker (Reuters).
E.Leclerc bekræftede forstyrrelser i flere butikker efter et angreb på en leverandør af køleanlæg, og Metro oplyste, at en ekstern leverandør var blevet angrebet. Ingen af kæderne oplyste et antal (Le Monde). Nogle kæder har ikke oplyst tal, mens andre har ændret deres opgørelser i løbet af dagen. Derfor findes der endnu ikke et pålideligt samlet tal for hele Frankrig.
Adgangsvejen er stadig ukendt
Frankrigs cyberberedskab CERT-FR meldte om en række kompromitterede Danfoss AK-SM- og AK-SC-styreenheder. CERT-FR advarede om, at det strider mod god sikkerhedspraksis at lade administrationssiderne være åbne på det offentlige internet (CERT-FR).
Danfoss oplyste, at de fleste berørte enheder var ældre modeller, som ikke længere modtager sikkerhedsopdateringer. På de nyere enheder, der blev ramt, var den indbyggede software, også kaldet firmware, ikke opdateret (Cooling Post). Virksomheden sagde til det danske nyhedsbureau Ritzau, at dens egne IT-systemer ikke var berørt (Ritzau via DKNyt).
Sikkerhedsforskere havde undersøgt udstyret tidligere. Clarotys team viste, hvordan svagheder i en Danfoss-styreenhed kunne give en angriber mulighed for at ændre kølingen. En scanning fandt 2.765 tilsvarende administrationssider, der kunne nås online (Claroty Team82). Ingen offentlig kilde viser, at netop disse svagheder blev udnyttet i Frankrig.
Anklagemyndigheden i Paris har indledt en efterforskning for at opgøre antallet af ofre og fastslå, om de fordærvede varer og de anmeldte brande skyldes angrebet (France 24/AFP). Ifølge Franceinfo siger en kilde tæt på premierministeren, at det nationale cybersikkerhedsagentur ANSSI har fundet en sårbarhed i den danske leverandørs software og undersøger, om andre franske virksomheder også er udsat (Franceinfo).
Hundredvis af butikker kan se skaderne på deres egne hylder. Men adgangsvejen er endnu ikke fastslået. Det må anklagemyndigheden og ANSSI nu dokumentere. Indtil de fremlægger deres resultater, har butikker med disse styreenheder grund til at undersøge, om deres eget administrationspanel kan nås udefra.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication