Hakkerit sulattivat ranskalaisten markettien pakasteet
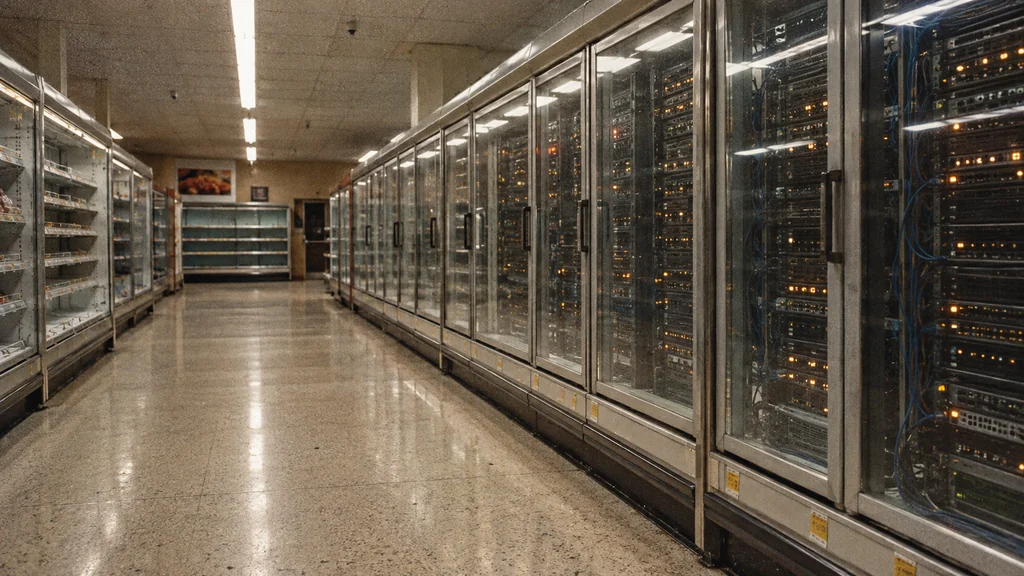
Across France, a command to refrigeration controllers empties supermarket shelves.
Kuvasommitelma · tobriefSunnuntain 11. ja maanantain 12. lokakuuta välisenä yönä tunkeutujat pääsivät käsiksi ranskalaisten markettien kylmälaitteita ohjaaviin tietokoneisiin. Henkilökunta löysi aamulla tuore- ja pakastetuotteita, joita ei voinut enää myydä (Euronews). Intermarché ja sen sisarketju Netto laskivat, että hyökkäys osui ainakin 300 myymälään (AFP via TV5Monde). Hyökkääjien tunkeutumisreitistä ei ole vielä kerrottu julkisuuteen.
Miten kylmälaitteet saadaan lämpenemään
Suuressa marketissa on kymmeniä kylmäkaappeja ja pakastimia, joita ohjaa yksi valvontatietokone. Ohjaimia valmistava tanskalaisyhtiö Danfoss kuvaa AK-SM-järjestelmänhallintalaitteita paikoiksi, joissa teknikot muuttavat asetuksia, aikatauluja ja hälytyksiä. Niihin pääsee myös etänä verkkoselaimella (Danfoss). Kyse on koko myymälän yhteisestä ohjauspaneelista, jota huoltoteknikko voi käyttää kaukaa.
Paneelilla hallitaan myös sulatusta. Kylmäkaappien sisällä oleviin jäähdytyskierukoihin kertyy vähitellen jäätä. Järjestelmä lämmittää niitä lyhyesti jään sulattamiseksi. Periaate on sama kuin kotipakastimen sulatuksessa, mutta kaupassa prosessi käynnistyy automaattisesti ja kestää vain hetken.
Kauppaketjujen mukaan tunkeutujat pakottivat laitteet sulatusjaksoon. Lämpötilaksi oli kerrottu asetetun jopa 50 °C (BFMTV). Luku tarkoittaa ohjaimelle annettua tavoitetta: lämmityksen oli määrä nostaa kierukan lämpötila siihen. Se ei kerro, kuinka lämpimäksi esimerkiksi hyllyllä ollut kanapaketti ehti lämmetä.
Elintarvikkeiden kannalta kesto ratkaisee enemmän. Intermarchén emoyhtiö Les Mousquetaires kertoi Reutersille, että noin 150 ensimmäisen myymälän laitteet pysyivät kuumina noin kuusi tuntia (Reuters via Boursorama). Kun jäähdytys lakkaa näin pitkäksi aikaa, myymälä ei voi enää varmistua kaapissa säilytettyjen tuotteiden turvallisuudesta, joten ne päätyvät hävikkiin. Les Mousquetaires’n hallituksen puheenjohtaja Thierry Cotillard arvioi tappioiksi kymmeniä miljoonia euroja yhden päivän aikana (BFMTV). Kyse on alustavasta arviosta, ei tarkastetusta loppusummasta.
Satoja myymälöitä, mutta kokonaismäärä ei ole tiedossa
Uhrien määrä kasvoi maanantain aikana. AFP:n myöhemmän uutisen mukaan Coopérative U -ketjun myymälöistä yli 100 oli kärsinyt hyökkäyksestä (AFP). Carrefour kertoi Reutersille, että hyökkäys osui 80 myymälään. Monoprix’n myymälöistä kärsi noin viisi prosenttia eli suunnilleen 25 sen noin 490 myymälästä (Reuters).
E.Leclerc vahvisti häiriöitä useissa myymälöissä kylmälaitejärjestelmien toimittajaan kohdistuneen hyökkäyksen vuoksi. Metro kertoi ulkopuolisen palveluntarjoajansa joutuneen hyökkäyksen kohteeksi. Kumpikaan ketju ei ilmoittanut myymälöiden määrää (Le Monde). Osa ketjuista ei ole kertonut lukuja, ja toiset ovat tarkistaneet niitä päivän mittaan. Siksi hyökkäyksen valtakunnallista laajuutta ei vielä tunneta luotettavasti.
Tunkeutumisreittiä ei ole selvitetty
Ranskan kyberturvallisuuden päivystysryhmä CERT-FR kertoi useista murroista Danfossin AK-SM- ja AK-SC-ohjaimiin. Sen mukaan ohjainten hallintanäkymien pitäminen avoinna julkisessa internetissä on hyvän tietoturvakäytännön vastaista (CERT-FR).
Danfossin mukaan suurin osa hyökkäyksen kohteeksi joutuneista laitteista oli vanhoja malleja, joihin ei enää toimiteta tietoturvapäivityksiä. Myös osassa uudemmista laitteista oli vanhentunut laiteohjelmisto (Cooling Post). Yhtiö kertoi Tanskan uutistoimisto Ritzau’lle, ettei sen omiin tietojärjestelmiin ollut murtauduttu (Ritzau via DKNyt).
Tietoturvatutkijat ovat selvittäneet näiden laitteiden haavoittuvuuksia aiemminkin. Clarotyn Team82-tutkijat osoittivat, että Danfossin yhden ohjainmallin haavoittuvuuksien avulla hyökkääjä voisi muuttaa kylmälaitteiden toimintaa. He löysivät 2 765 verkkoon yhteydessä olevaa hallintanäkymää (Claroty Team82). Julkiset lähteet eivät osoita, että Ranskan hyökkäyksessä olisi käytetty juuri näitä haavoittuvuuksia.
Pariisin syyttäjävirasto on aloittanut tutkinnan uhrien määrän selvittämiseksi sekä sen selvittämiseksi, johtuivatko pilaantuneet elintarvikkeet ja ilmoitetut tulipalot hyökkäyksestä (France 24/AFP). Pääministerin lähipiiriin kuuluva lähde kertoi Franceinfolla, että Ranskan kyberturvallisuusvirasto ANSSI oli havainnut haavoittuvuuden tanskalaisyhtiön ohjelmistossa ja etsii muita alttiita ranskalaisyrityksiä (Franceinfo).
Satojen myymälöiden hyllyillä näkyvät hyökkäyksen seuraukset. Tunkeutumisreittiä ei ole vielä pystytty osoittamaan. Syyttäjäviraston ja ANSSI:n tehtävänä on selvittää, miten hyökkäys tehtiin. Siihen asti jokaisen tällaisia ohjaimia käyttävän myymälän on syytä tarkistaa, pääseekö sen hallintapaneeliin ulkopuolelta.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication