Įsilaužėliai privertė atitirpti šaldytuvus Prancūzijos prekybos centruose
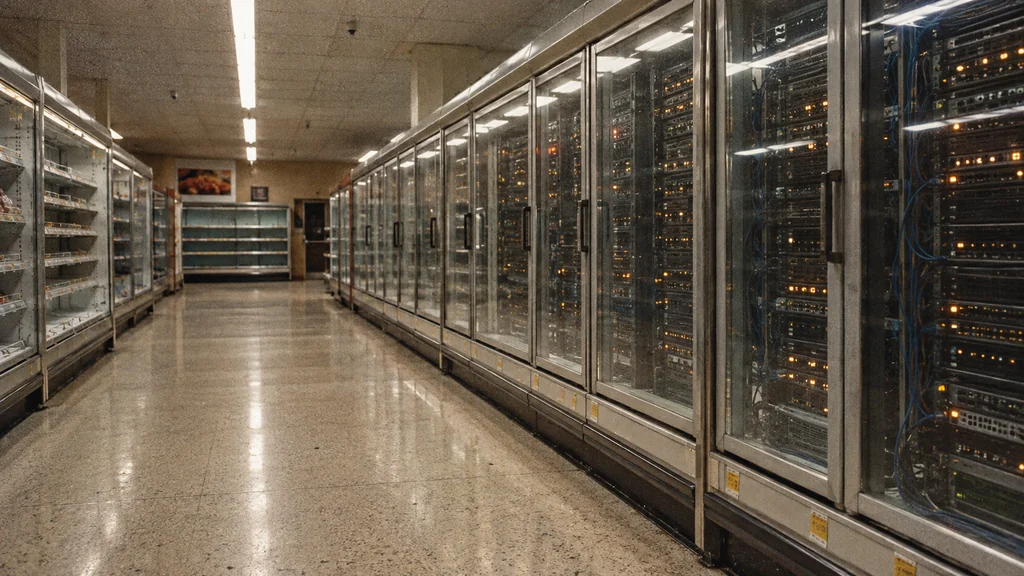
Across France, a command to refrigeration controllers empties supermarket shelves.
Vaizdo kompozicija · tobriefNaktį iš 2026 m. spalio 11 į 12 d. įsilaužėliai pasiekė Prancūzijos prekybos centrų šaldymo įrangą valdančius kompiuterius. Ryte darbuotojai rado šviežių ir šaldytų produktų, kurių parduoti jau nebegalėjo (Euronews). Vien Intermarché ir jo seserinis tinklas Netto suskaičiavo mažiausiai 300 nukentėjusių parduotuvių (AFP via TV5Monde), tačiau kaip įsilaužėliai pateko į sistemas, viešai kol kas nepaaiškinta.
Kaip šaldymo sistema gauna nurodymą šilti
Didelėje parduotuvėje dešimtys šaldomų vitrinų ir šaldiklių valdomi vienu priežiūros kompiuteriu. Danijos valdiklių gamintoja Danfoss savo AK-SM „sistemų valdymo įrenginius“ apibūdina kaip vietą, kur technikai keičia nustatymus, grafikus ir įspėjimus, taip pat nuotoliniu būdu per interneto naršyklę (Danfoss). Iš esmės tai centrinis visos parduotuvės termostatas, kurį priežiūros specialistas gali pasiekti ir iš toli.
Viena iš sistemos valdomų procedūrų – atitirpinimas. Šaldymo ritės, šaltos metalinių vamzdelių sistemos vitrinose, pamažu apsitraukia ledu. Sistema trumpam jas pašildo, kad ištirptų šerkšnas, panašiai kaip atitirpinant buitinį šaldiklį, tik automatiškai ir trumpai.
Prekybos tinklai pranešė, kad įsilaužėliai privertė įrangą pradėti šį ciklą, o valdikliuose esą buvo nustatyta net 50 °C temperatūra (BFMTV). Šis skaičius rodo į valdiklį įvestą nustatymą: kokios temperatūros siekti ties šaldymo rite. Ji nebūtinai sutapo su temperatūra, kurią pasiekė lentynoje padėta vištienos pakuotė.
Maistui svarbi buvo įrangos veikimo sutrikimo trukmė. „Les Mousquetaires“, Intermarché patronuojanti grupė, Reuters nurodė, kad pirmojoje maždaug 150 parduotuvių grupėje įranga kaito apie šešias valandas (Reuters via Boursorama). Kai šaldymas taip ilgai neveikia, parduotuvė nebegali garantuoti, kokioje temperatūroje produktai buvo laikomi, todėl juos tenka išmesti. Grupės vadovas Tjeri Kotijaras nuostolius įvertino dešimtimis milijonų eurų per vieną dieną (BFMTV). Tai preliminarus įvertis, audituota suma dar nepaskelbta.
Šimtai parduotuvių, bet bendras skaičius dar nežinomas
Pirmadienį pranešimų apie nukentėjusias parduotuves daugėjo. AFP vėliau paskelbė, kad nukentėjo daugiau kaip 100 „Coopérative U“ parduotuvių (AFP). „Carrefour“ Reuters pranešė apie 80 paveiktų parduotuvių, o „Monoprix“ – apie 5 proc. iš maždaug 490 (Reuters).
„E.Leclerc“ patvirtino, kad keliose parduotuvėse sutrikimų kilo po atakos prieš šaldymo įrangos tiekėją, o „Metro“ pranešė, kad buvo užpultas išorės paslaugų teikėjas. Nė vienas tinklas parduotuvių skaičiaus nenurodė (Le Monde). Dalis tinklų skaičių neskelbia, kiti juos dienai bėgant tikslina, todėl patikimo bendro Prancūzijos masto įvertinimo kol kas nėra.
Įsilaužimo kelias dar nenustatytas
Prancūzijos reagavimo į kibernetinius incidentus tarnyba CERT-FR pranešė apie daugybę įsilaužimų į Danfoss AK-SM ir AK-SC valdiklius. Tarnyba perspėjo, kad valdymo ekranų palikimas viešai pasiekiamų internete prieštarauja gerajai saugumo praktikai (CERT-FR).
Danfoss teigė, kad dauguma paveiktų įrenginių buvo senesni modeliai, kuriems saugumo atnaujinimai nebeteikiami. Tarp užpultų naujesnių įrenginių buvo ir tokių, kurių vidinė programinė įranga – mikroprograma – buvo pasenusi (Cooling Post). Danijos naujienų agentūrai Ritzau bendrovė sakė, kad jos pačios IT sistemos nenukentėjo (Ritzau via DKNyt).
Kibernetinio saugumo tyrėjai šią įrangą buvo nagrinėję ir anksčiau. „Claroty“ grupė Team82 parodė, kaip vieno Danfoss valdiklio modelio spragos galėtų leisti įsilaužėliui keisti šaldymo sistemos veikimą; tyrėjų atlikta paieška aptiko internete pasiekiamus 2 765 tokius valdymo ekranus (Claroty Team82). Viešų duomenų, kad Prancūzijoje buvo išnaudotos būtent šios spragos, nėra.
Paryžiaus prokuratūra pradėjo tyrimą, siekdama suskaičiuoti nukentėjusiuosius ir nustatyti, ar išmesti maisto produktai bei pranešimai apie gaisrus susiję su ataka (France 24/AFP). Ministro pirmininko aplinkai artimo šaltinio teigimu, nacionalinė kibernetinio saugumo agentūra ANSSI aptiko Danijos tiekėjo programinės įrangos spragą ir ieško kitų Prancūzijos įmonių, kurių sistemos gali būti pasiekiamos iš interneto (Franceinfo).
Šimtai parduotuvių jau pajuto atakos padarinius. Tačiau įsilaužimo kelias kol kas nenustatytas; atsakymo į šį klausimą laukiama iš prokuratūros ir ANSSI. Kol jų išvados nepaskelbtos, tokius valdiklius naudojančioms parduotuvėms verta patikrinti, ar jų valdymo skydai pasiekiami iš išorės.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication