Hakeri atkausē Francijas lielveikalu ledusskapjus
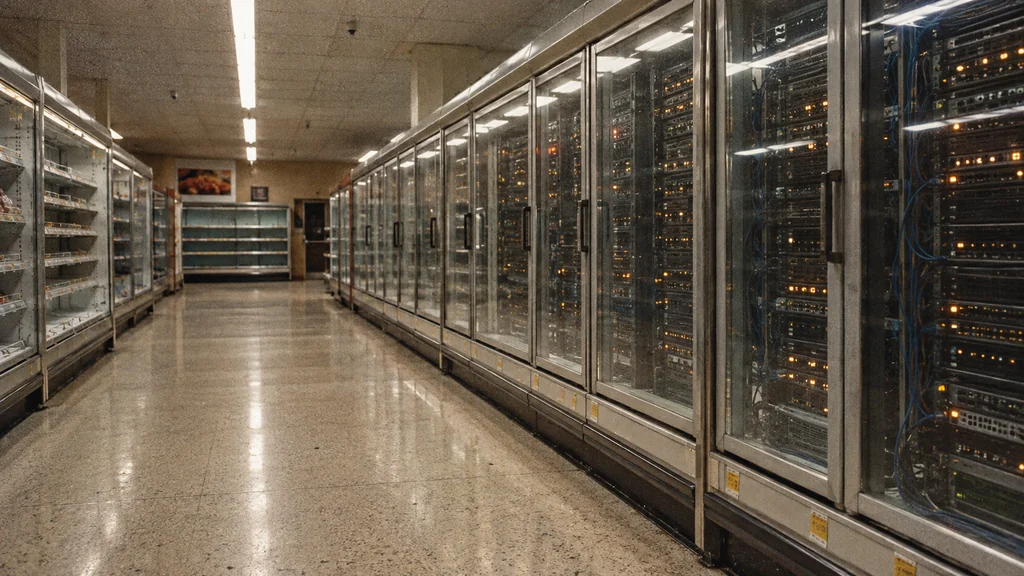
Across France, a command to refrigeration controllers empties supermarket shelves.
Attēla kompozīcija · tobriefNaktī no svētdienas, 11. oktobra, uz pirmdienu, 12. oktobri, uzbrucēji piekļuva datoriem, kas Francijas lielveikalos vada aukstumiekārtas. No rīta darbinieki atklāja, ka svaigo un saldēto pārtiku vairs nevar pārdot (Euronews). Intermarché un tā māsu tīkls Netto vien saskaitīja vismaz 300 skartus veikalus (AFP via TV5Monde), taču neviens pagaidām publiski nav izskaidrojis, kā uzbrucēji iekļuva sistēmās.
Kā aukstumiekārtām liek sasilt
Lielā lielveikalā ir desmitiem aukstuma vitrīnu un saldētavu, ko vada viens centrālais dators. Dānijas uzņēmums Danfoss, kas ražo skartos kontrolierus, savus AK-SM „sistēmas pārvaldniekus” raksturo kā ierīces, ar kurām tehniķi maina iestatījumus, grafikus un trauksmes signālus, tostarp attālināti, izmantojot tīmekļa pārlūku (Danfoss). Tas ir kā centrāls termostata panelis visam veikalam, kam apkopes tehniķis var piekļūt arī no attāluma.
Viena no procedūrām, ko šis panelis vada, ir atkausēšana. Dzesēšanas spirāles — aukstās metāla caurules vitrīnu iekšpusē — pamazām pārklājas ar ledu. Sistēma tās uz īsu brīdi sasilda, lai ledu izkausētu, līdzīgi kā atkausējot mājas saldētavu, tikai automātiski un īslaicīgi.
Veikalu tīkli ziņoja, ka uzbrucēji piespieduši atkausēšanas ciklu visā aukstumiekārtu sistēmā. BFMTV vēstīja, ka temperatūras iestatījums esot sasniedzis pat 50 °C (BFMTV). Šis skaitlis norāda kontrolierī ievadīto mērķa temperatūru — cik karstai jākļūst spirālei. Tas nenozīmē, ka tāda temperatūra sasniegta arī vistas gaļas iepakojumā vitrīnā.
Pārtikas drošībai svarīgāks ir ilgums. Les Mousquetaires, Intermarché mātes grupa, Reuters informēja, ka pirmās aptuveni 150 skarto veikalu iekārtas karstas esot palikušas apmēram sešas stundas (Reuters via Boursorama). Ja iekārtas tik ilgi nedzesē, veikals vairs nevar apliecināt, ka vitrīnā glabātā pārtika ir droša, tāpēc krājumi jāizmet. Grupas priekšsēdētājs Tjerī Kotijārs zaudējumus vienā dienā lēsa desmitos miljonu eiro (BFMTV). Tas ir sākotnējs vērtējums, nevis revidēts aprēķins.
Simtiem veikalu, kopējais skaits nav zināms
Skarto veikalu skaits pirmdien turpināja augt. Vēlākā AFP ziņojumā minēts, ka Coopérative U skarti vairāk nekā 100 veikali (AFP). Carrefour informēja Reuters, ka cietuši 80 tā veikali, bet Monoprix — aptuveni 5 % no saviem aptuveni 490 veikaliem (Reuters).
E.Leclerc apstiprināja, ka traucējumi vairākos veikalos radušies pēc uzbrukuma aukstumiekārtu piegādātājam, savukārt Metro paziņoja, ka uzbrukts ārējam pakalpojumu sniedzējam. Neviens veikalu skaitu nenosauca (Le Monde). Dažas ķēdes skaitļus neatklāja, citas tos dienas gaitā pārskatīja, tāpēc uzticama kopējā skaita Francijā pagaidām nav.
Ielaušanās ceļš nav noskaidrots
Francijas kiberdrošības incidentu reaģēšanas komanda CERT-FR ziņoja par daudziem uzlauztiem Danfoss AK-SM un AK-SC kontrolieriem. Tā brīdināja, ka šo vadības ekrānu atstāšana publiski pieejamā internetā neatbilst labajai praksei (CERT-FR).
Danfoss informēja, ka lielākā daļa skarto ierīču esot vecāki modeļi, kuriem drošības atjauninājumus vairs neizlaiž. Jaunāko skarto ierīču iebūvētā programmaparatūra esot bijusi novecojusi (Cooling Post). Uzņēmums Dānijas ziņu aģentūrai Ritzau paziņoja, ka tā paša IT sistēmas neesot skartas (Ritzau via DKNyt).
Drošības pētnieki šīs iekārtas bija pētījuši jau iepriekš. Claroty komanda parādīja, kā vienā Danfoss kontrolieru modelī atklātās ievainojamības var ļaut uzbrucējam iejaukties aukstumiekārtu darbībā. Skenējot internetu, komanda atrada 2 765 šādas vadības saskarnes, kurām varēja piekļūt tiešsaistē (Claroty Team82). Publiski pieejamos avotos nav pierādījumu, ka Francijā būtu izmantotas tieši šīs ievainojamības.
Parīzes prokuratūra sākusi izmeklēšanu, lai noteiktu cietušo skaitu un noskaidrotu, vai uzbrukums izraisījis pārtikas sabojāšanos un ugunsgrēkus, par kuriem ziņots (France 24/AFP). Kā Franceinfo sacījis kāds premjerministram tuvs avots, nacionālā kiberdrošības aģentūra ANSSI esot atklājusi ievainojamību Dānijas piegādātāja programmatūrā un meklējot citus Francijas uzņēmumus, kuru sistēmām var piekļūt no interneta (Franceinfo).
Simtiem veikalu zaudējuši pārtikas krājumus, taču uzbrucēju iekļūšanas ceļš joprojām nav pierādīts. Atbilde jāsniedz prokuratūrai un ANSSI. Kamēr tā nav publiskota, ikvienam veikalam, kas izmanto šos kontrolierus, ir pamats pārbaudīt, vai tā vadības panelim var piekļūt no ārpuses.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication