Hackerii au forțat dezghețarea frigiderelor din supermarketurile franceze
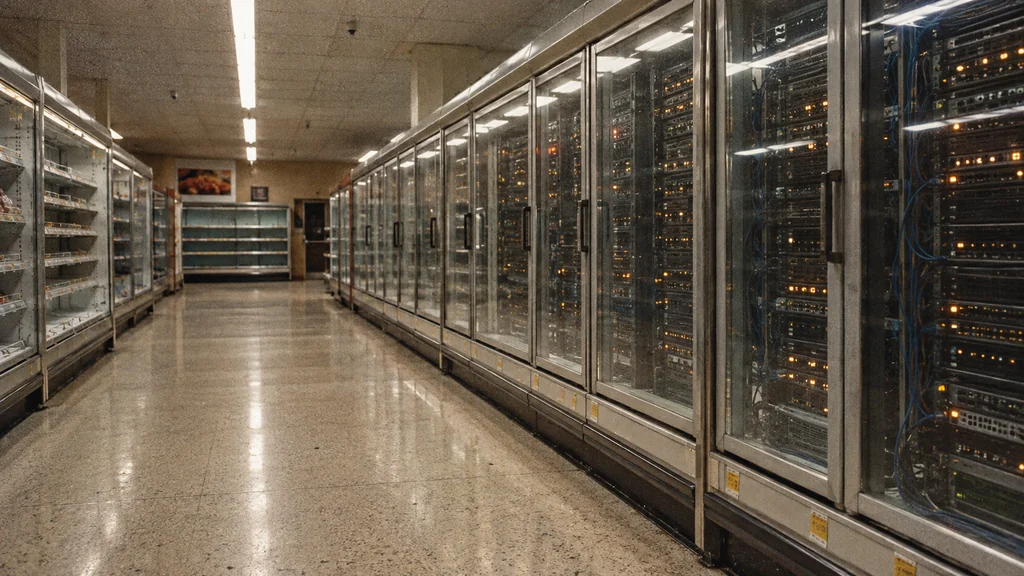
Across France, a command to refrigeration controllers empties supermarket shelves.
Compoziție de imagine · tobriefÎn noaptea de duminică, 11 octombrie, spre luni, 12 octombrie, atacatorii au pătruns în sistemele informatice care controlează instalațiile frigorifice din supermarketurile franceze. Dimineața, angajații au găsit produse proaspete și congelate pe care magazinele nu le mai puteau vinde (Euronews). Numai Intermarché și lanțul său soră Netto au raportat cel puțin 300 de magazine afectate (AFP via TV5Monde), dar nimeni nu a explicat public cum au intrat atacatorii.
Cum poate fi comandat un frigider să se încălzească
Un supermarket mare are zeci de vitrine frigorifice și congelatoare, coordonate de un computer central. Producătorul danez Danfoss, care a fabricat controlerele afectate, descrie „managerii de sistem” AK-SM drept interfața prin care tehnicienii schimbă setări, programe și alarme, inclusiv de la distanță, printr-un browser (Danfoss). E un panou central de temperatură pentru întregul magazin, la care un tehnician de mentenanță se poate conecta de la distanță.
Unul dintre procesele controlate de acest panou este dezghețarea. Serpentinele de răcire, țevile metalice reci din fiecare vitrină, se acoperă treptat cu gheață. Sistemul le încălzește pentru scurt timp ca să topească depunerile, la fel ca la un congelator de acasă, doar că procesul este automat și durează puțin.
Retailerii au spus că atacatorii au forțat ciclul de dezghețare în instalațiile lor, iar setările ar fi ajuns până la 50 °C (BFMTV). Valoarea era o comandă introdusă în controler, care indica temperatura urmărită la nivelul serpentinei încălzite. Nu arată temperatura la care a ajuns efectiv, de pildă, un pachet de carne de pui de pe raft.
Durata contează mai mult pentru siguranța alimentelor. Les Mousquetaires, grupul care deține Intermarché, a declarat pentru Reuters că instalațiile dintr-un prim grup de aproximativ 150 de magazine au rămas calde circa șase ore (Reuters via Boursorama). După o perioadă atât de lungă fără răcire, magazinul nu mai poate garanta siguranța produselor păstrate în vitrine, așa că stocul este aruncat. Președintele grupului, Thierry Cotillard, a estimat pierderile la zeci de milioane de euro într-o singură zi (BFMTV); cifra este o estimare inițială, nu un bilanț auditat.
Sute de magazine, fără un bilanț clar
Numărul magazinelor afectate a continuat să crească luni. O relatare AFP publicată mai târziu a indicat peste 100 de magazine Coopérative U afectate (AFP). Carrefour a declarat pentru Reuters că atacul a vizat 80 de magazine, iar la Monoprix au fost afectate circa 5 % din cele aproximativ 490 de unități (Reuters).
E.Leclerc a confirmat probleme în mai multe magazine, provocate de un atac asupra unui furnizor de instalații frigorifice. Metro a spus că a fost atacat un furnizor extern. Niciuna dintre companii nu a precizat numărul magazinelor afectate (Le Monde). Unele lanțuri nu au comunicat cifre, iar altele le-au revizuit pe parcursul zilei, astfel că deocamdată nu există un total național credibil.
Punctul de intrare rămâne necunoscut
Echipa franceză de intervenție în cazuri de urgență informatică, CERT-FR, a raportat numeroase cazuri de compromitere a controlerelor Danfoss AK-SM și AK-SC. A avertizat că accesul la ecranele de administrare din internetul public contravine bunelor practici de securitate (CERT-FR).
Danfoss a spus că majoritatea unităților afectate erau modele mai vechi, care nu mai primesc actualizări de securitate. La unitățile mai noi atacate, firmware-ul, software-ul instalat direct pe echipament, nu era actualizat (Cooling Post). Compania a declarat agenției daneze Ritzau că propriile sisteme informatice nu au fost afectate (Ritzau via DKNyt).
Cercetătorii în securitate analizaseră deja aceste echipamente. Echipa Claroty a arătat că vulnerabilitățile unui model de controler Danfoss ar putea permite unui atacator să modifice funcționarea instalației frigorifice. O scanare realizată de echipă a găsit 2.765 de ecrane de administrare de acest fel accesibile online (Claroty Team82). Nicio sursă publică nu arată că acele vulnerabilități au fost folosite în atacul din Franța.
Parchetul din Paris a deschis o anchetă pentru a stabili numărul victimelor și dacă alimentele alterate și incendiile semnalate au fost provocate de atac (France 24/AFP). Potrivit unei surse apropiate premierului, agenția națională de securitate cibernetică ANSSI ar fi identificat o vulnerabilitate în software-ul furnizorului danez și caută alte companii franceze expuse (Franceinfo).
Sute de magazine au constatat pagube la propriile rafturi, dar modul în care au intrat atacatorii nu a fost încă stabilit. Lămurirea le revine Parchetului și ANSSI. Până la publicarea concluziilor, orice magazin care folosește aceste controlere are motive să verifice dacă panoul său poate fi accesat din exterior.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication