Hakeri pokrenuli odmrzavanje u francuskim supermarketima
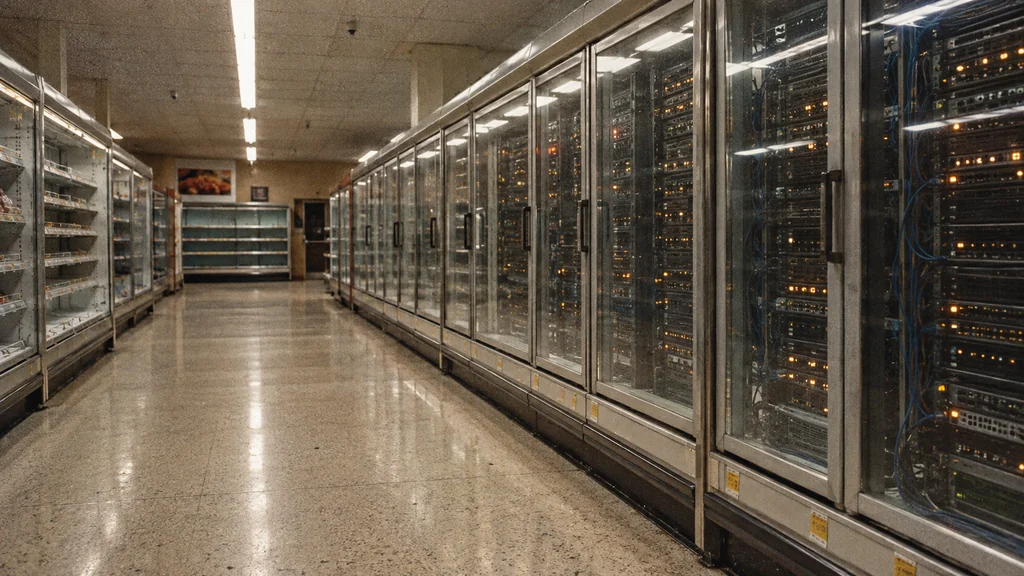
Across France, a command to refrigeration controllers empties supermarket shelves.
Kompozicija slike · tobriefU noći s nedjelje 11. na ponedjeljak 12. listopada napadači su pristupili računalima koja upravljaju hlađenjem u francuskim supermarketima. Zaposlenici su ujutro zatekli svježe i smrznute namirnice koje više nisu mogli prodavati (Euronews). Samo Intermarché i njegova sestrinska mreža Netto prijavili su najmanje 300 pogođenih trgovina (AFP via TV5Monde), a zasad nitko nije javno objasnio kako su napadači ušli u sustav.
Kako se hladnjaku zadaje da se zagrije
U velikom supermarketu deseci rashladnih vitrina i zamrzivača povezani su s jednim nadzornim računalom. Danfoss, danski proizvođač pogođenih upravljačkih uređaja, opisuje svoje AK-SM „system manager” sustave kao mjesto na kojem tehničari mijenjaju postavke, rasporede i alarme, uključujući daljinski pristup putem internetskog preglednika (Danfoss). Riječ je o središnjoj upravljačkoj ploči za cijelu trgovinu, kojoj inženjer za održavanje može pristupiti izdaleka.
Jedna od funkcija kojom upravlja taj sustav jest odmrzavanje. Rashladne zavojnice, hladne metalne cijevi unutar svake vitrine, s vremenom se prekriju ledom. Sustav ih nakratko zagrije kako bi otopio led, slično odmrzavanju kućnog zamrzivača, samo što to radi automatski i u kratkim ciklusima.
Trgovci su izjavili da su napadači pokrenuli taj ciklus na opremi, a prema izvješćima postavke su dosezale 50 °C (BFMTV). Ta brojka označava temperaturu zadanu u upravljačkom uređaju: govori do koje se temperature zavojnica trebala zagrijati, a ne koliko se zagrijalo pakiranje piletine na polici.
Za sigurnost hrane važnije je koliko je zagrijavanje trajalo. Les Mousquetaires, matična grupa Intermarchéa, rekao je Reutersu da je oprema u početnoj skupini od oko 150 trgovina ostala zagrijana približno šest sati (Reuters via Boursorama). Kad hlađenje toliko dugo ne radi, trgovina više ne može jamčiti da je roba u vitrini bila na sigurnoj temperaturi pa se zalihe bacaju. Predsjednik grupe Thierry Cotillard procijenio je gubitke na desetke milijuna eura u jednom danu (BFMTV); riječ je o prvoj procjeni, a ne o konačno obračunatoj šteti.
Stotine trgovina, ali ukupan broj nije poznat
Broj pogođenih trgovina rastao je tijekom ponedjeljka. U kasnijem izvješću AFP je naveo da je napad zahvatio više od 100 trgovina zadruge Coopérative U (AFP). Carrefour je Reutersu rekao da je pogođeno 80 njegovih trgovina, a Monoprix oko 5 posto od približno 490 poslovnica (Reuters).
E.Leclerc je potvrdio poremećaje u nekoliko trgovina nakon napada na dobavljača rashladne opreme, a Metro je rekao da je napadnut vanjski pružatelj usluga. Nijedan nije naveo broj pogođenih trgovina (Le Monde). Budući da neke mreže nisu objavile podatke, a druge su ih tijekom dana mijenjale, pouzdana ukupna brojka za Francusku još ne postoji.
Ulazna točka još nije utvrđena
Francuski tim za hitne kibernetičke intervencije CERT-FR prijavio je brojne slučajeve kompromitacije upravljačkih uređaja Danfoss AK-SM i AK-SC. Upozorio je da izlaganje njihovih upravljačkih zaslona javnom internetu nije u skladu s dobrom sigurnosnom praksom (CERT-FR).
Danfoss je rekao da je većina pogođenih uređaja starijih modela koji više ne primaju sigurnosne nadogradnje. Noviji pogođeni uređaji imali su zastarjeli ugrađeni softver, poznat kao programska podrška (firmware) (Cooling Post). Tvrtka je danskoj novinskoj agenciji Ritzau rekla da njezini informatički sustavi nisu bili pogođeni (Ritzau via DKNyt).
Sigurnosni istraživači i ranije su proučavali tu opremu. Tim Clarotyja pokazao je kako bi se zbog ranjivosti u jednom modelu Danfossova upravljačkog uređaja moglo zadirati u rad rashladnog sustava, a njihovim je pregledom pronađeno 2.765 takvih upravljačkih zaslona dostupnih putem interneta (Claroty Team82). Nijedan javni izvor ne pokazuje da su upravo te ranjivosti iskorištene u Francuskoj.
Pariško tužiteljstvo otvorilo je istragu kako bi utvrdilo broj žrtava i provjerilo jesu li pokvarena hrana i prijavljeni požari posljedica napada (France 24/AFP). Prema izvoru bliskom premijeru, francuska nacionalna agencija za kibernetičku sigurnost ANSSI pronašla je ranjivost u softveru danskog dobavljača i traži druge francuske tvrtke čiji su sustavi izloženi (Franceinfo).
Štetu na policama potvrđuju stotine trgovina, ali način na koji su napadači ušli u sustav još nije dokazan. Tužiteljstvo i ANSSI trebaju utvrditi kako se to dogodilo. Dok ne objave nalaze, svaka trgovina koja koristi te upravljačke uređaje trebala bi provjeriti može li se njezinoj upravljačkoj ploči pristupiti izvana.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication