Hackerek leolvasztásra állították a francia szupermarketek hűtőit
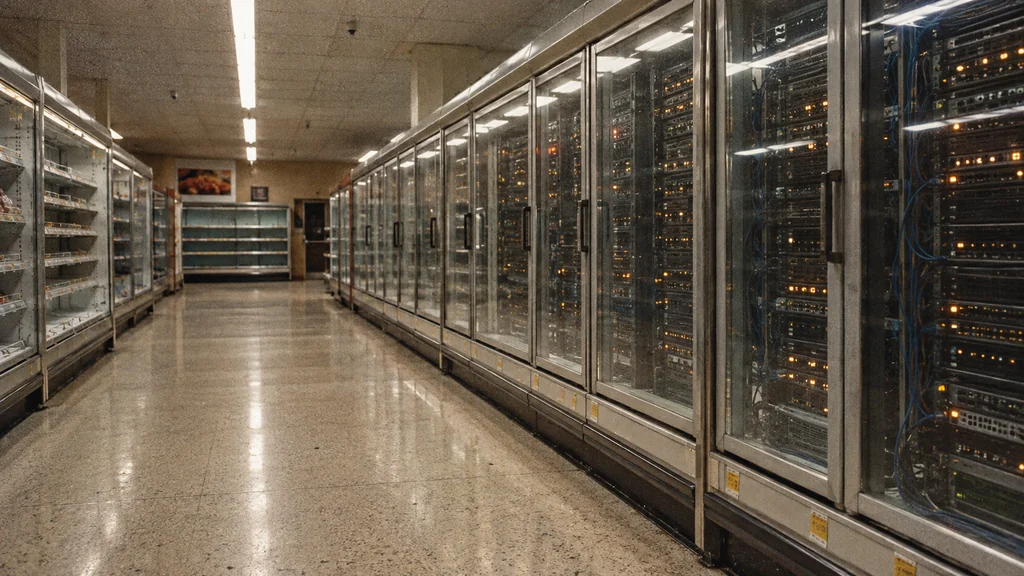
Across France, a command to refrigeration controllers empties supermarket shelves.
Képkompozíció · tobriefOktóber 11-ről 12-re virradó éjszaka behatolók jutottak be a francia szupermarketek hűtését vezérlő számítógépekbe. A dolgozók reggel olyan friss és fagyasztott élelmiszereket találtak, amelyeket már nem adhattak el (Euronews). Az Intermarché és testvérlánca, a Netto együtt legalább 300 érintett üzletet számolt össze (AFP via TV5Monde). A támadók bejutásának módját egyelőre senki nem magyarázta el nyilvánosan.
Hogyan melegszik fel egy hűtő?
Egy nagy szupermarketben több tucat hűtőpult és fagyasztó működik, ezeket egy központi felügyeleti számítógép hangolja össze. A vezérlőket gyártó dán Danfoss az AK-SM „system manager” egységeket olyan felületként írja le, ahol a technikusok módosíthatják a beállításokat, az időzítéseket és a riasztásokat, akár távoli böngészős hozzáféréssel is (Danfoss). Olyan ez, mint az egész üzlet központi termosztátja, amelyet a karbantartó távolról is elérhet.
A rendszer egyik rutinművelete a leolvasztás. A hűtőpultokban lévő hideg fémcsöveken, a hűtőtekercseken idővel jég rakódik le. A rendszer rövid időre felmelegíti őket, hogy elolvadjon a dér, nagyjából úgy, ahogy egy otthoni fagyasztót olvasztunk le, csak automatikusan és rövid ideig.
A kereskedők szerint a behatolók minden berendezésen elindították ezt a ciklust; a beállított hőmérséklet a beszámolók szerint akár 50 °C is lehetett (BFMTV). Ez a szám a vezérlőbe bevitt célérték: azt mutatja meg, milyen hőfokot céloz meg a fűtés a hűtőtekercsnél. Nem azt, hogy ténylegesen milyen meleg lett a polcon lévő csomagolt hús.
Az élelmiszerek szempontjából az időtartam a döntőbb. Az Intermarché anyavállalata, a Les Mousquetaires a Reutersnek azt mondta, hogy az első, mintegy 150 üzletet érintő hullámban a berendezések körülbelül hat órán át maradtak melegek (Reuters via Boursorama). Ha ilyen sokáig szünetel a hűtés, az üzlet már nem tudja garantálni, hogy megfelelő körülmények között tárolta az árut, ezért kidobják. Thierry Cotillard, a csoport elnöke egyetlen napra több tízmillió eurós veszteséget becsült (BFMTV); ez első becslés, nem auditált összeg.
Több száz üzlet érintett, az összesített szám még nem ismert
Hétfőn folyamatosan nőtt az érintett üzletek száma. Az AFP későbbi tudósítása szerint a Coopérative U több mint 100 üzletében okozott fennakadást a támadás (AFP). A Carrefour a Reutersnek 80 érintett üzletről számolt be, a Monoprix pedig azt közölte, hogy nagyjából 490 üzletének körülbelül 5 százalékát érte támadás (Reuters).
Az E.Leclerc több üzletében is fennakadást erősített meg, amelyet egy hűtőrendszer-beszállító elleni támadás okozott; a Metro pedig azt közölte, hogy külső szolgáltatóját érte támadás. Egyik lánc sem adott meg üzletszámot (Le Monde). Mivel egyes láncok nem közöltek adatot, mások pedig napközben módosították a számaikat, egyelőre nincs megbízható országos összesítés.
A behatolás módját még nem nevezték meg
A francia kiberbiztonsági vészhelyzeti csapat, a CERT-FR több Danfoss AK-SM és AK-SC vezérlő feltöréséről számolt be. Arra figyelmeztetett, hogy a kezelőfelületek nyilvános interneten való elérhetővé tétele ellentétes a biztonságos üzemeltetés alapelveivel (CERT-FR).
A Danfoss szerint az érintett egységek többsége régebbi modell, amely már nem kap biztonsági frissítéseket. Az érintett újabb eszközök beépített szoftvere, a firmware sem volt naprakész (Cooling Post). A vállalat a dán Ritzau hírügynökséggel azt közölte, hogy saját informatikai rendszereit nem érte támadás (Ritzau via DKNyt).
Biztonsági kutatók korábban is vizsgálták ezeket a berendezéseket. A Claroty Team82 bemutatta, hogy egy Danfoss-vezérlő hibáit kihasználva a támadók beavatkozhatnak a hűtésbe; a cég keresése 2 765, az internet felől elérhető kezelőfelületet talált (Claroty Team82). Nyilvános forrás azonban nem bizonyítja, hogy Franciaországban ezeket a konkrét hibákat használták ki.
A párizsi ügyészség vizsgálatot indított, hogy felmérje a károsultak számát, és kiderítse, a megromlott élelmiszerek, illetve a beszámolókban említett tüzek a támadás következményei-e (France 24/AFP). A miniszterelnökhöz közel álló forrás szerint az ANSSI, a francia nemzeti kiberbiztonsági ügynökség sérülékenységet talált a dán beszállító szoftverében, és azt keresi, vannak-e más, hasonlóan kitett francia vállalatok (Franceinfo).
Több száz üzlet polcain látszik a támadás kára. A behatolás módját még nem bizonyították; ennek tisztázása az ügyészség és az ANSSI feladata. Amíg nem teszik közzé, hogyan jutottak be a támadók, minden ilyen vezérlőt használó üzletnek érdemes ellenőriznie, hogy a kezelőfelülete kívülről elérhető-e.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication