Hakerzy rozmrozili chłodnie francuskich marketów
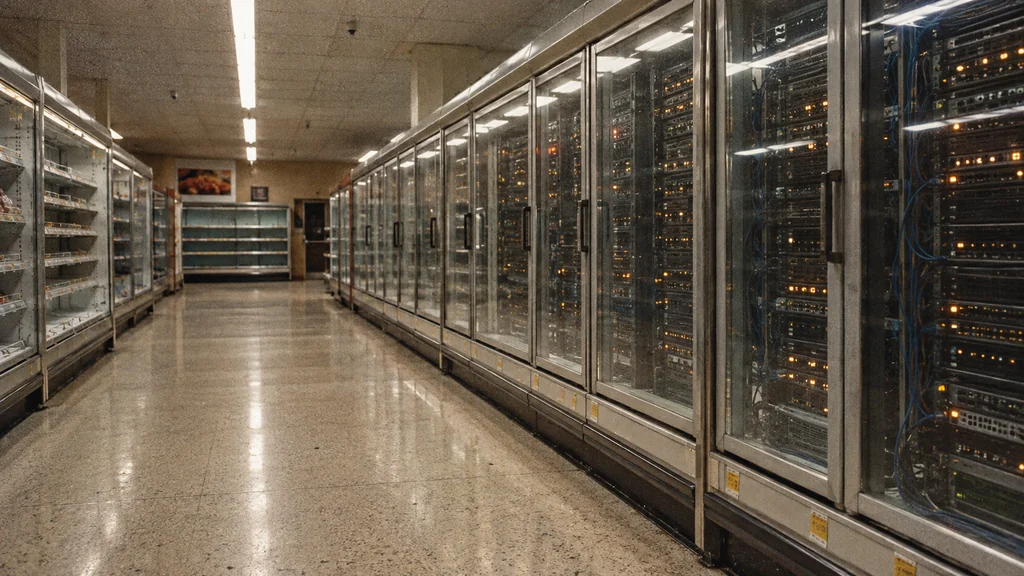
Across France, a command to refrigeration controllers empties supermarket shelves.
Kompozycja obrazu · tobriefW nocy z niedzieli 11 na poniedziałek 12 października napastnicy uzyskali dostęp do komputerów sterujących chłodzeniem we francuskich supermarketach. Pracownicy zastali świeżą i mrożoną żywność, której nie mogli już sprzedać (Euronews). Sama sieć Intermarché i jej siostrzana Netto naliczyły co najmniej 300 poszkodowanych sklepów (AFP via TV5Monde). Nie wyjaśniono dotąd publicznie, jak napastnicy dostali się do systemów.
Jak sterownik każe lodówce grzać
Duży supermarket ma dziesiątki chłodzonych lad i zamrażarek, którymi zarządza jeden komputer nadzorujący. Duński Danfoss, producent zaatakowanych sterowników, opisuje swoje urządzenia AK-SM jako „menedżery systemu”: technicy zmieniają w nich ustawienia, harmonogramy i alarmy, także zdalnie, przez przeglądarkę internetową (Danfoss). To centralny panel termostatów dla całego sklepu, do którego konserwator może zalogować się z zewnątrz.
Jednym z procesów sterowanych z tego panelu jest odszranianie. Wężownice chłodnicze, czyli zimne metalowe rurki wewnątrz lad, stopniowo pokrywają się lodem. System na krótko je podgrzewa, by stopić szron. Działa to podobnie jak rozmrażanie domowej zamrażarki, tyle że automatycznie i przez krótki czas.
Sieci handlowe poinformowały, że napastnicy wymusili taki cykl w urządzeniach; według doniesień ustawienia sięgały 50°C (BFMTV). Ta wartość oznacza temperaturę zadaną w sterowniku. Określa, do jakiej temperatury ma nagrzać się wężownica, a nie jak ciepłe stało się mięso na półce.
Dla bezpieczeństwa żywności ważniejszy jest czas. Les Mousquetaires, właściciel Intermarché, przekazał Reutersowi, że w pierwszej grupie około 150 sklepów urządzenia pozostawały gorące przez mniej więcej sześć godzin (Reuters via Boursorama). Po tak długiej przerwie w chłodzeniu sklep nie może zagwarantować, w jakich warunkach przechowywano produkty, więc zapasy trafiają do utylizacji.
Prezes grupy, Thierry Cotillard, oszacował straty na dziesiątki milionów euro w ciągu jednego dnia (BFMTV). To wstępny szacunek, nie rozliczony rachunek.
Setki sklepów, ale bez ostatecznego bilansu
W poniedziałek liczba poszkodowanych sklepów rosła. W późniejszej depeszy AFP podała, że problem dotknął ponad 100 placówek Coopérative U (AFP). Carrefour przekazał Reutersowi, że atak objął 80 sklepów, a w Monoprix około 5 proc. z mniej więcej 490 placówek (Reuters).
E.Leclerc potwierdził zakłócenia w kilku sklepach, wywołane atakiem na dostawcę systemów chłodniczych. Metro poinformowało o ataku na zewnętrznego usługodawcę. Żadna z tych sieci nie podała liczby poszkodowanych placówek (Le Monde). Część sieci nie ujawniła danych, inne korygowały je w ciągu dnia. Wiarygodnego bilansu dla całej Francji jeszcze nie ma.
Droga wejścia wciąż nieznana
Francuski zespół reagowania na incydenty komputerowe, CERT-FR, poinformował o licznych przypadkach przejęcia sterowników Danfoss AK-SM i AK-SC. Ostrzegł, że pozostawianie ich paneli zarządzania otwartych w publicznym internecie jest niezgodne z dobrymi praktykami (CERT-FR).
Danfoss podał, że większość zaatakowanych urządzeń to starsze modele, które nie otrzymują już aktualizacji bezpieczeństwa. W nowszych urządzeniach, które również ucierpiały, nieaktualne było wbudowane oprogramowanie, zwane firmware’em (Cooling Post). Duńskiej agencji Ritzau firma przekazała, że jej własne systemy informatyczne nie zostały zaatakowane (Ritzau via DKNyt).
Badacze bezpieczeństwa analizowali te urządzenia już wcześniej. Zespół Claroty pokazał, że luki w jednym z modeli sterownika Danfoss mogły pozwolić napastnikowi ingerować w chłodzenie. Skan badaczy wykazał, że 2 765 takich paneli zarządzania było dostępnych w internecie (Claroty Team82). Żadne publiczne źródło nie potwierdza, że właśnie te luki wykorzystano we Francji.
Paryska prokuratura wszczęła śledztwo, by ustalić liczbę poszkodowanych i sprawdzić, czy zepsuta żywność oraz zgłoszone pożary były skutkiem ataku (France 24/AFP). Według źródła z otoczenia premiera francuska agencja ds. cyberbezpieczeństwa ANSSI wykryła lukę w oprogramowaniu duńskiego dostawcy i szuka innych francuskich firm, które mogły być narażone (Franceinfo).
Straty widać na półkach setek sklepów. Droga, którą napastnicy dostali się do systemów, pozostaje nieustalona. Ustalenie jej należy do prokuratury i ANSSI. Do czasu publikacji wyników śledztwa każdy sklep korzystający z tych sterowników ma powód, by sprawdzić, czy jego panel jest dostępny z zewnątrz.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication