Hekerji ponoči sprožili odtajanje v francoskih supermarketih
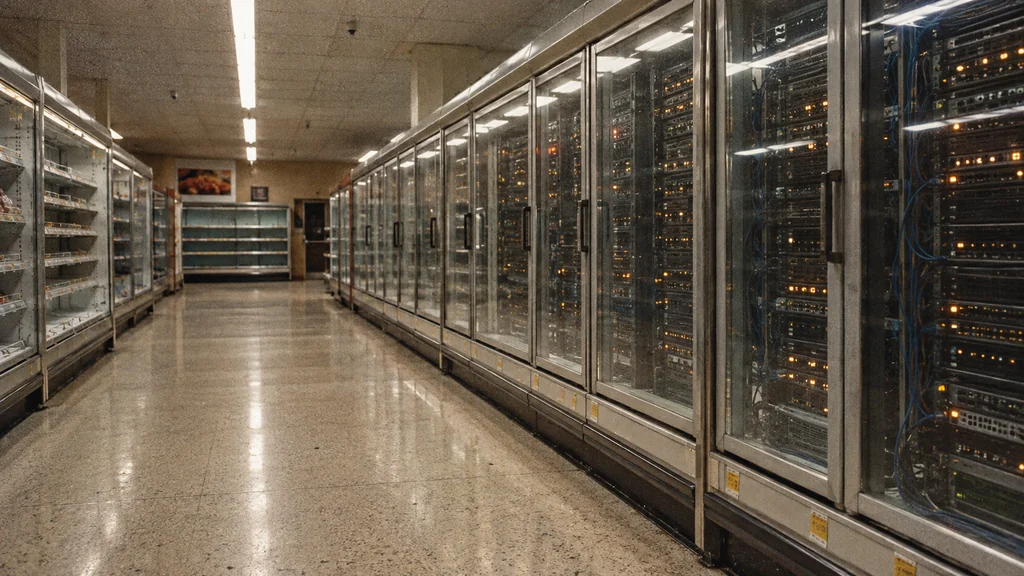
Across France, a command to refrigeration controllers empties supermarket shelves.
Kompozicija slike · tobriefV noči z nedelje, 11. oktobra, na ponedeljek, 12. oktobra, so napadalci vdrli v računalniške sisteme za upravljanje hlajenja v francoskih supermarketih. Zaposlene so ob prihodu čakali sveža in zamrznjena živila, ki jih niso več mogli prodati (Euronews). Samo v verigah Intermarché in Netto so našteli vsaj 300 prizadetih trgovin (AFP prek TV5Monde), javno pa še nihče ni pojasnil, kako so napadalci vstopili v sisteme.
Kako sistem zažene odtaljevanje
V velikem supermarketu delovanje več deset hladilnih vitrin in zamrzovalnikov usklajuje nadzorni računalnik. Danfoss, danski proizvajalec prizadetih krmilnikov, svoje naprave AK-SM, imenovane »system managerji«, opisuje kot orodje, s katerim serviserji spreminjajo nastavitve, urnike in alarme. Do njih lahko dostopajo tudi na daljavo prek spletnega brskalnika (Danfoss). Gre za osrednjo termostatsko ploščo za vso trgovino, ki jo lahko serviser odpre tudi na daljavo.
Eden od postopkov, ki jih upravlja, je odtaljevanje. Hladilne tuljave, kovinske cevi v vsaki vitrini, se postopoma prekrijejo z ledom. Sistem jih za kratek čas segreje, da se led stopi, podobno kot pri domačem zamrzovalniku, le da je postopek samodejen in kratek.
Trgovci so povedali, da so napadalci na opremi prisilno sprožili ta cikel; nastavitve naj bi ponekod dosegle tudi 50 °C (BFMTV). Ta vrednost je nastavitev v krmilniku: grelnemu elementu pove, na katero temperaturo naj segreje tuljavo, ne pa, kako toplo je postalo meso v embalaži na polici.
Za živila je pomembnejše, kako dolgo hlajenje ne deluje. Skupina Les Mousquetaires, lastnica Intermarchéja, je Reutersu povedala, da je oprema v prvi skupini približno 150 trgovin ostala segreta okoli šest ur (Reuters prek Boursorama). Ko hlajenje tako dolgo ne deluje, trgovina ne more več jamčiti za varnost živil v vitrini, zato jih zavrže. Predsednik skupine Thierry Cotillard je izgubo v enem dnevu ocenil na več deset milijonov evrov (BFMTV). To je prva ocena, ne revidiran obračun škode.
Več sto trgovin, skupno število še ni znano
Število prizadetih trgovin je v ponedeljek naraščalo. AFP je v poznejšem poročilu navedla, da je bilo napadenih več kot 100 trgovin zadruge Coopérative U (AFP). Carrefour je Reutersu povedal, da je napad prizadel 80 njegovih trgovin, pri Monoprixu pa približno 5 odstotkov od okoli 490 trgovin (Reuters).
E.Leclerc je potrdil motnje v več trgovinah zaradi napada na dobavitelja hladilne opreme, Metro pa je sporočil, da je napad prizadel zunanjega ponudnika storitev. Nobeno podjetje ni navedlo števila prizadetih trgovin (Le Monde). Nekatere verige številk niso razkrile, druge so jih čez dan spreminjale, zato zanesljivega skupnega števila za Francijo še ni.
Vstopna pot še ni pojasnjena
Francoska ekipa za kibernetsko odzivanje CERT-FR je poročala o številnih vdorih v krmilnike Danfoss AK-SM in AK-SC. Opozorila je, da dostopnost njihovih upravljalnih vmesnikov prek javnega interneta ni v skladu z dobrimi varnostnimi praksami (CERT-FR).
Danfoss je sporočil, da je bila večina prizadetih naprav starejših modelov, za katere ne izdaja več varnostnih posodobitev. Novejše prizadete naprave so imele zastarelo vdelano programsko opremo (Cooling Post). Podjetje je danski tiskovni agenciji Ritzau povedalo, da napad ni vplival na njegove informacijske sisteme (Ritzau prek DKNyt).
Varnostni raziskovalci so to opremo preučevali že prej. Ekipa Team82 pri Claroty je pokazala, da bi napadalec zaradi pomanjkljivosti v enem od modelov krmilnika Danfoss lahko posegal v hladilne sisteme. S pregledom je odkrila 2.765 takih upravljalnih vmesnikov, dostopnih prek spleta (Claroty Team82). Noben javni vir ne kaže, da so napadalci v Franciji izkoristili prav te pomanjkljivosti.
Pariško tožilstvo je odprlo preiskavo, da bi ugotovilo, koliko je bilo oškodovanih ter ali so uničena živila in požari, o katerih so poročali, povezani z napadom (France 24/AFP). Po navedbah vira blizu predsednika vlade naj bi nacionalna agencija za kibernetsko varnost ANSSI odkrila ranljivost v programski opremi danskega dobavitelja in iskala druga izpostavljena francoska podjetja (Franceinfo).
Škoda na policah v več sto trgovinah je potrjena. Vstopna pot v sisteme še ni dokazana; to morata pojasniti pariško tožilstvo in ANSSI. Dokler ugotovitev ne objavita, ima vsaka trgovina s temi krmilniki razlog preveriti, ali je njen upravljalni vmesnik dostopen od zunaj.
Details about this article
- Model:
- claude-opus-5-5
- Generated:
- 10/13/2026, 1:45:41 AM
- Pipeline run:
- eu_pipeline_20261013_005007
- Watermark:
- SynthID (Google's invisible watermark)
- Human review:
- None before publication